机房的门禁卡刷了三次才开。管理员挨个检查机柜锁、UPS 和温湿度,在巡检表上打了个勾。这套动作在这栋楼里重复了八年,没有人觉得有什么不妥。
“我们坚持本地部署,数据不出楼,安全。”这是安防项目评审会上出现频率很高的一句话。它听起来符合直觉,也符合经验。可是把 Netwrix、IBM、Verizon 三家机构近两年的攻防数据摆在一起看,本地部署与云服务安全性对比的真实结果,恐怕要推翻不少人的直觉。
一组勒索数据,划出本地部署与云服务安全性对比的第一道分水岭
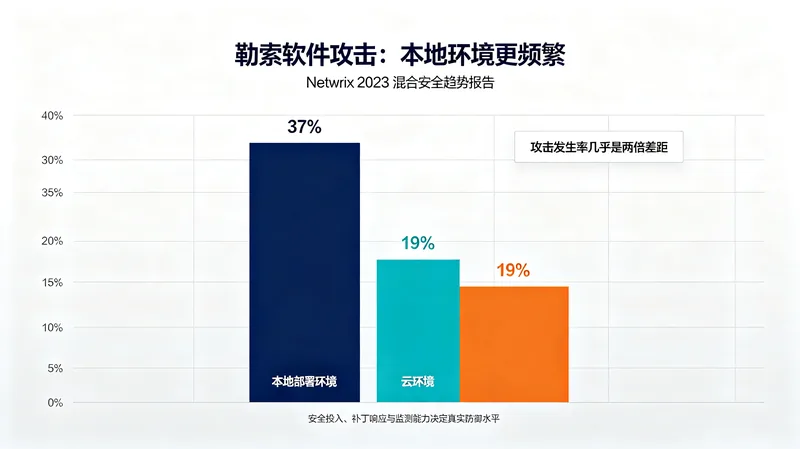
Netwrix《2023 混合安全趋势报告》调查了 106 个国家的 1610 名 IT 专业人士:报告遭遇勒索软件攻击的本地部署环境组织占 37%,云环境只有 19%,差了将近一倍。
报告同时给出了解释:本地环境的权限往往铺得太开。用户的电脑常带着管理员权限,服务账号拿着过高权限,勒索软件一旦进入一台终端,就能顺着这些长期权限快速扩散到整个内网。
云环境的权限收敛在平台层,攻击者的活动空间小得多。这不是厂商话术,是 106 个国家的受访者交上来的答卷。
勒索软件攻击之外,补丁滞后是本地系统的慢性病
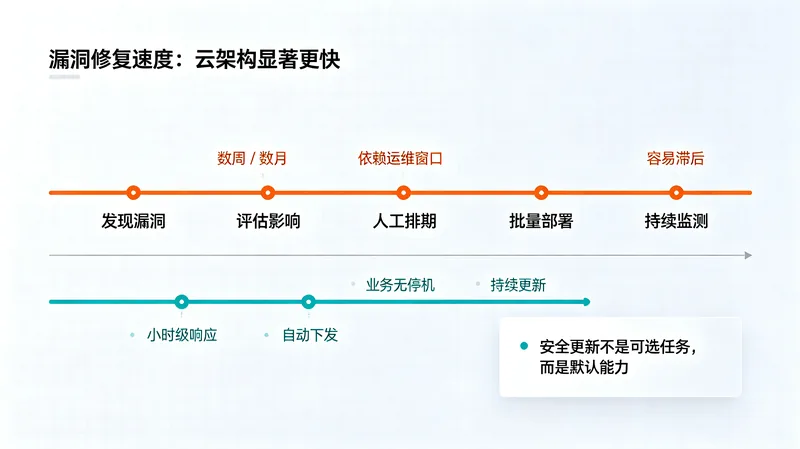
补丁这件事,本地运维团队不是不想做,是做不动。人手有限,业务不能停,设备型号一代代往下拖,补丁滞后数周甚至数月是常态。每一个没打的补丁,都是留给攻击者的一扇门。
2024 年 Ivanti Connect Secure 的漏洞事件就是典型教材:本地部署的 VPN 设备存在零日漏洞,被利用了数月才被发现。而主流云基础设施的漏洞修复,通常在小时级完成。
SIMP 云平台走的是另一条路:客户端自动升级,安全更新静默下发,不占业务停机窗口,也不用等运维排期。补丁从”人工任务”变成了”默认会发生的事”。
IBM《2024 年数据泄露成本报告》里还有一个数字值得记住:各类环境平均要 194 天才能发现一次数据泄露(IBM 报告页面)。发现得晚,损失就大,这笔账不难算。
架构决定波及范围:等保三级与最小权限不是口号
Verizon《2025 年数据泄露调查报告》(DBIR)的结论很直白:约 60% 的已确认数据泄露涉及人为因素。攻击者早就不再硬碰防火墙,一封钓鱼邮件,员工 60 秒内点开,门就开了。
真正的问题在于本地架构的连锁反应。一台终端失守,攻击者就进了内网腹地,监控、报警主机、门禁可以横向打通,一台笔记本换整个安防体系失守。
云原生架构从设计上切断了这条链路。以 SIMP 云平台为例:分级权限按角色、区域、层级切分,遵循最小权限原则,单个账号泄露的波及面有限;统一身份认证让每次访问和 API 调用都有记录;警情处置、设备配置、权限变更全程留痕,异常操作实时预警。
等保三级在这里也不是一纸证书。数据传输、存储、访问全流程按规范执行,相当于把专业合规能力直接输出给每个接入的用户。中小安防团队靠自己的预算,很难复制这套体系。
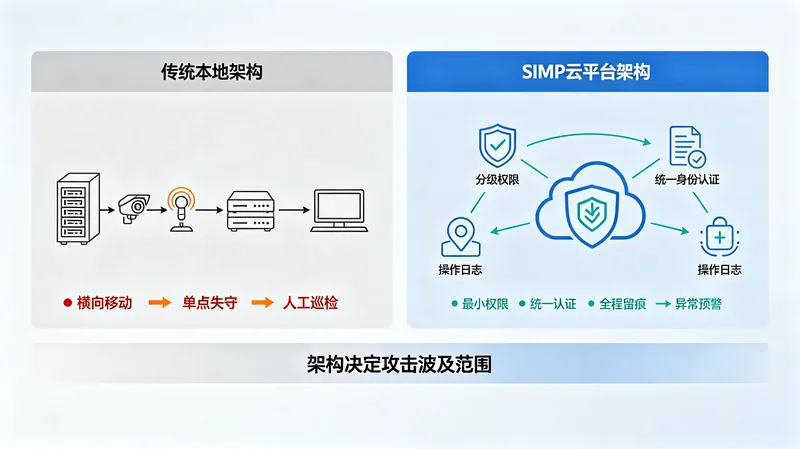
内置安全,还是事后补漏?这是云安防平台安全优势的分界线
本地安防系统的安全能力,很多时候是攒出来的:加密是后加的,审计是后配的,防护是另装的。结果就是加密策略执行不一致,配置漂移没人发现,一些设备干脆处于裸奔状态。
云架构把顺序反了过来。在 SIMP 云平台里,传输加密和静态数据加密是出厂默认,设备入网第一天就带着全套防护;异常行为自动识别告警,不用等人巡检。连物理层面,主流云数据中心的门禁与审计标准,也高于绝大多数企业自建机房。
容灾能力的差距更直观。本地部署本质是单站点架构,一场水灾、火灾或者一次严重硬件故障,就可能让监控录像和报警日志永久丢失。云平台的数据分布式存储在多个节点,具备自动故障转移,单点故障不会让数据跟着一台设备陪葬。
安全之外,还有一本运营账
把安全误区拆掉之后,迁移云平台的收益不止安全一项。
AI 驱动的智能分析能从监控画面里自动识别异常,生成可处置的告警,不用人一直盯着屏幕;警情自动派单、处置全程跟踪、结果自动归档,省掉大量纸质流转;设备批量接入、状态自动监测,日常运维的人力投入明显下降。
对存量项目,SIMP 云平台兼容海康、大华等主流品牌设备,支持利旧现有硬件,不用推倒重来。之前我们写过城市更新安防的 3 类必做场景,其中提到的老旧设施,多数都能按这个思路逐步平滑迁移。
写在最后
本地部署的”安全感”,来自看得见的机柜、锁和门禁。但真正的安全能力,藏在补丁速度、权限设计、容灾架构这些看不见的地方。
三组数据摆在这里:37% 对 19%,194 天,60%。如果你的项目还在为”必须本地部署”纠结,不妨先回答一个问题——你守住的到底是安全,还是只是那扇机房门?
FAQ
1、本地部署和云服务哪个更安全?
从攻防数据和架构逻辑综合看,云服务的整体安全表现优于本地部署。Netwrix 报告显示本地环境遭遇勒索软件攻击的概率接近云环境的两倍;云平台的专业安全运维、自动补丁机制、分布式权限管控,都是单个组织靠自身难以复制的。
2、云安防平台的数据安全有保障吗?
合规的云安防平台具备完整的数据保障体系。以 SIMP 云平台为例,传输加密、静态加密是默认配置,数据全链路遵循等保三级规范;分布式多节点存储加自动故障转移,数据丢失与泄露风险低于本地单站点部署。
3、SIMP 云平台如何应对勒索软件攻击?
分三层应对:前端由专业安全团队持续监测漏洞,补丁自动静默下发,修复速度按小时计;中段靠分级权限加最小权限原则隔离攻击面,单账号失守不波及全系统;后端用分布式多节点存储兜底,数据不会因单点被加密而整体丢失。
4、本地安防系统补丁更新慢、漏洞风险高,怎么解决?
补丁滞后源于人力、停机窗口和技术能力的约束,靠加人解决不了根本问题。迁移到云原生安防平台才是治本:SIMP 云平台客户端自动升级,安全更新持续静默下发,无需业务停机,也不用等人工排期。
5、从本地迁移到云平台,必须替换全部现有硬件吗?
不需要。SIMP 云平台兼容海康、大华等主流品牌的监控和报警主机设备,支持利旧现有资产,可以按需逐步迁移,在保护既有投资的前提下完成转型。
6、中小安防团队适合直接上云吗?
恰恰是中小团队受益明显。本地模式的安全天花板由运维人力的边界决定,而云平台把专业安全团队、等保三级合规和自动运维打包成基础能力,团队规模越小,靠自身复制这套体系的难度越高,上云的相对收益就越大。
我想了解更多
看的不过瘾?来电交流下!