TL;DR:2026 年 8 月曝光的 Operation CameraSwarm 行动中,单一攻击者五周内批量接管超过 14,530 台安防设备,部分后门连恢复出厂设置都清不掉。本文给出 30 分钟可跑完的 8 项安防设备安全加固自检清单,并说明云平台纳管如何把补丁、权限、审计变成架构默认。
上周,一个做小区项目的工程商发来一张截图。他给客户装的 12 台摄像头,有 3 台能在 Shodan 上直接搜到,登录页就挂在公网 IP 上。设备是两年前装的,管理员密码还是出厂那个。
他没觉得意外。真正让他坐不住的是后半句——”我查了一下,这批设备现在还有人在扫。”
装着就不管,是安防设备运维里最常见的一种状态。今年 8 月以来的几起事件说明,这件事的代价正在变大。而被扫到的那一批,往往就是这些没人管的设备。
一、14,530 台设备被批量接管,攻击者是怎么做到的?
2026 年 8 月 19 日,代号 Operation CameraSwarm 的攻击行动曝光。6 月 17 日到 7 月 22 日这五周里,单一攻击者入侵超过 14,530 台大华设备,主要分布在乌克兰和俄罗斯。
手法本身不新鲜:暴力破解凭证,叠加两个 2021 年的认证绕过漏洞 CVE-2021-33044 与 CVE-2021-33045,美国国家漏洞库 NVD(NIST 维护,2021 年发布 CVE-2021-33044 安全公告)给出的评分是 9.8。得手之后,攻击者借 P2P 中继技术植入持久化后门。
有个细节,做安防设备运维的人值得单独拎出来看。部分后门账户在用户修改密码、甚至恢复出厂设置之后依然存留。也就是说,你以为的”重置归零”并没有真正归零。改密码、复位、重启这一套传统处置动作,在这类攻击面前是失效的。常规的安防设备安全加固手段,在这里会直接失效。
同期的坏消息不止一起。8 月 27 日,CyberDanube 在当天发布的安全公告中披露大华 IPC / SD / NVR / XVR / EVS / VTO / VTH / ASI / TPC 全系列存在 CVE-2026-29115 与 CVE-2026-29116 两个高危拒绝服务漏洞,影响版本至 V3.142.0000000.8.R.250826,特制数据包就能让设备崩溃下线。9 月,美国网络安全和基础设施安全局 CISA 在当月安全通告中披露 Digital Watchdog VMAX 系列 DVR / NVR 的六个严重漏洞,攻击者可取得 root 级控制权,查看录像、篡改配置,并把设备当成横向移动的跳板。Cisco FMC 防火墙管理中心的两个漏洞被三个组织利用,最终落点是 Qilin 勒索软件——安全设备自己成了勒索入口。
这些事件的共同点:攻击者瞄准的是安防设备本身,而不是它保护的资产。
二、为什么出事的总是安防设备?
安防设备有几个绕不开的先天短板。
| 短板 | 具体表现 |
|---|---|
| 默认密码硬编码 | 大量 DVR / NVR / 摄像头出厂自带固定管理员密码,用户从不修改,扫描器一秒就能试出来 |
| 固件更新缺失 | 设备装上墙就没人管。CameraSwarm 用到的 CVE-2021-33044 早在 2021 年就已修复,五年后仍有大批设备没打上补丁 |
| UPnP 自动端口映射 | 路由器自动把设备端口暴露到公网,用户全程不知情 |
| 弱加密与明文传输 | 部分设备仍用 HTTP / RTSP 明文传输,凭证可以被直接嗅探 |
| P2P 云穿透被滥用 | 厂商的 P2P 远程访问机制被攻击者当成通道,设备待在内网也可能被接管 |
| 供应链攻击面 | 芯片级后门、固件篡改在出厂前就已植入 |
更要命的是位置。安防设备大多装在网络的信任边界内侧,一头连着摄像头、报警主机、门禁,一头连着内网和办公终端。一台设备被拿下,攻击者得到的不是一个孤立的摄像头,而是一个可以往里走的落脚点。做安防设备安全加固,绕不开这层位置属性。
三、安防设备安全加固,八项自检怎么做?
以下动作不需要预算,也不需要厂商配合,是工程商自己就能完成的安防设备安全加固基础动作。
1. 查公网暴露。手机关掉 WiFi 用流量访问查询页拿到公网 IP,再用另一台设备试 公网IP:端口,80、8080、554(RTSP)、37777(大华)、8000(海康)都在常见名单里。能打开登录页,就说明设备已经暴露。也可以用 Shodan 搜自己的 IP,看有没有设备被索引。别忘了登录路由器翻一遍 UPnP 映射列表,看有没有摄像头、DVR 自动加进去的规则。
2. 改掉默认密码。下限 12 位,大小写字母加数字加符号。品牌名、admin、123456、手机号、生日全部排除,不同设备用不同密码。设备多就用密码管理器生成和保存,别指望脑子记。
3. 关掉 UPnP。这一步只要点一次,却能挡掉一整类自动化扫描。
4. 关掉不需要的端口和服务。不远程拉流就关 RTSP,不接第三方 NVR 就关 ONVIF,不需要远程查看就关 P2P 和云服务。确有远程需求,统一走 VPN 或专用网关。
5. 固件升到最新。固件版本在安防设备安全加固里收益明显,也容易被跳过。更新前导出配置备份,过程里不要断电。官网超过两年没有新版本的型号,直接排进更换计划。
6. 翻登录日志。找陌生 IP、异常时间登录、未知账户。CameraSwarm 事件里攻击者会创建隐藏后门账户,查日志是少数能发现它的手段。大华用户可以去 大华 PSIRT 安全公告 对照确认受影响范围。
7. 画一张网络隔离图。把安防设备单独划 VLAN,与办公网络逻辑隔离。NTP 时间同步打开,日志时间准了,事后才追得动。
8. 建一张漏洞响应台账。把 CISA、CNVD 和厂商 PSIRT 公告加进订阅列表,安防设备的漏洞响应必须有时限,重大漏洞曝光后 48 小时内完成客户设备排查,排查记录留档。
四、自检之后,怎么从架构上断根?
把上面八项做完,暴露面会小一圈。但有个结构性问题它们解决不了:整改靠人工,就一定有漏网的设备,而下一台新装上去的设备,又回到原点。
安防设备安全加固如果只停留在清单层面,本质上是在跟设备增长赛跑,而人跑不过设备。
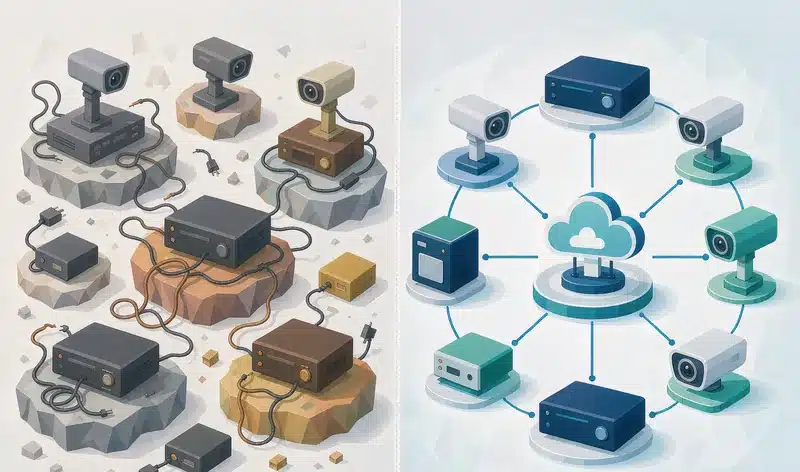
SIMP 云平台的做法,是把这些动作从”人工任务”变成”架构默认”。
补丁环节,客户端自动升级,安全更新静默下发,不占业务停机窗口,也不用等运维排期。设备上线即纳入版本管理,谁的固件落后一眼能看出来。
权限环节,分级权限按角色、区域、层级切分,遵循最小权限原则,单个账号泄露的波及面被限制在既定范围。传输加密与静态加密是出厂默认,统一身份认证让每次访问和 API 调用都留下记录,警情处置、设备配置、权限变更全程可追溯。
访问环节,云边端协同把策略收敛在平台层:前端设备负责本地判定,云端统一下发策略。即便某台设备固件一时升不上去,平台侧仍可限制它的访问范围,不至于让它变成公网上的一个开放入口。
存量设备不必推倒重来。SIMP 云平台兼容海康、大华等主流品牌的监控与报警主机,支持利旧纳管。也就是说,安防设备安全加固不一定要从换硬件开始。之前我们算过安防设备安全加固为什么绕不开云平台这笔账,结论和这里一致:安全能力藏在补丁速度、权限设计和容灾架构里,不在机柜的那把锁上。
五、工程商和集成商怎么把安全动作落地?
做一次安防设备安全盘点。按品牌、型号、固件版本、是否暴露公网、是否开启 P2P 建表,按风险等级排序整改。14,530 这个数字的意义在于:你装的每一台设备,都可能成为攻击者的入口。
把安全写进交付验收单。改默认密码、关 UPnP 与 P2P、升最新固件,列为交付必选项,并向客户交付一份设备安全清单。这条做到位,后面九成的返工投诉都不会发生。
建一条漏洞响应机制。把 CISA、CNVD、厂商 PSIRT 加进订阅列表,把安防设备的补丁部署速度当成考核指标。CVE-2021-33044 修复五年后仍被大规模利用,说明补丁部署速度比补丁本身更重要。
给客户准备一个云纳管选项。把补丁、权限、审计从人肉任务变成平台默认动作,交付之后不用再靠电话催客户改密码。这是安防设备安全加固从项目制走向服务制的接口。
写在最后
回到开头那张截图。那 3 台挂在公网上的摄像头,整改只花了不到 20 分钟——改密码、关端口映射、升级固件。真正耗时间的是发现问题,因为它从来没有出现在任何一份巡检表里。
安防设备安全加固很多时候不是技术难题,是注意力难题。
如果你手上也有一批 2021 年前后装机的设备,先回答一个问题:它们的固件版本,你最后一次确认是在什么时候?
FAQ
安防设备安全加固应该从哪里开始?
从暴露面开始,顺序是”能被看见的,先关掉”。先查设备有没有挂在公网,再关掉 UPnP 自动端口映射和不需要的 RTSP、ONVIF、P2P 服务,最后才是改密码和升固件。公网暴露面没关之前,强密码的作用有限,因为攻击者可以直接对着登录页爆破。
摄像头漏洞被利用后会有什么后果?
两类后果。一类是隐私直接失守,攻击者持续获取实时画面、夜视图像和设备凭证;另一类是设备被当成跳板,借它横向进入内网。CameraSwarm 事件里 14,530 台设备被单一攻击者批量接管,部分后门账户在恢复出厂设置后依然存留,两类后果同时发生。这类摄像头漏洞的共同特征是不需要用户点开任何文件,只要设备可达,攻击就能自动完成。
改过密码、恢复过出厂设置,还会有后门吗?
有先例。CameraSwarm 事件中披露的部分后门账户,在用户修改密码甚至恢复出厂设置之后仍可存留,攻击者依旧能获取画面与设备信息。处置建议是:先物理断网,再复位设备,然后升级到最新固件,最后联系厂商技术支持确认设备是否被植入持久化后门,不要只做复位就恢复使用。
物联网设备安全是不是只管新设备?
正好相反,存量设备才是风险主体。新设备出厂固件版本较新,风险窗口小;2018 到 2022 年间装机的设备,厂商可能已停止维护、用户从未改过密码、UPnP 映射一直挂着,三类问题通常会同时出现在同一台机器上。物联网设备安全的重点从来不在采购环节,而在已经装上去的那批设备上。
SIMP 云平台如何帮助完成安防设备安全加固?
三件事。把补丁从人工任务变成自动下发,客户端静默升级,不占停机窗口;把权限收敛到平台层,分级权限加最小权限原则,单账号泄露不波及全系统,访问与配置变更全程留痕;把策略收敛在云端,前端设备负责本地判定、云端统一下发,固件落后的设备也能被限制在可控的访问范围内。
老设备厂商已停止维护,只能换掉吗?
不一定,先做两件事再决定。先切断公网暴露,关掉 UPnP、P2P 和对外端口,把它限制在内网使用,风险能降一大截。再把它纳入统一纳管的云平台,由平台侧接管访问控制与日志审计。SIMP 云平台兼容海康、大华等主流品牌的监控与报警主机,老旧设备可以按这个方式继续服役,等到自然更换周期再替换。
作者:安全基因-李
安防资深工程师·个人IP「懂技术的行业观察者」
20 余年防盗报警与物联网安全从业经历,SIMP 物联网安全设备营运管理平台核心架构设计者。
我想了解更多
看的不过瘾?来电交流下!